Badacze opublikowali 131-stronicową analizę bezpieczeństwa SHRINCS, proponowanego postkwantowego schematu podpisu dla Bitcoina, i zwrócili się do społeczności o jego ocenę. W artykule oszacowano bezpieczeństwo klasyczne na 121,4–122,7 bitów, ale wynik ten zależy od trzech nieudowodnionych hipotez; autorzy zaznaczają, że ich praca nie jest ukończona i nie należy jeszcze opierać na niej wdrożeń.
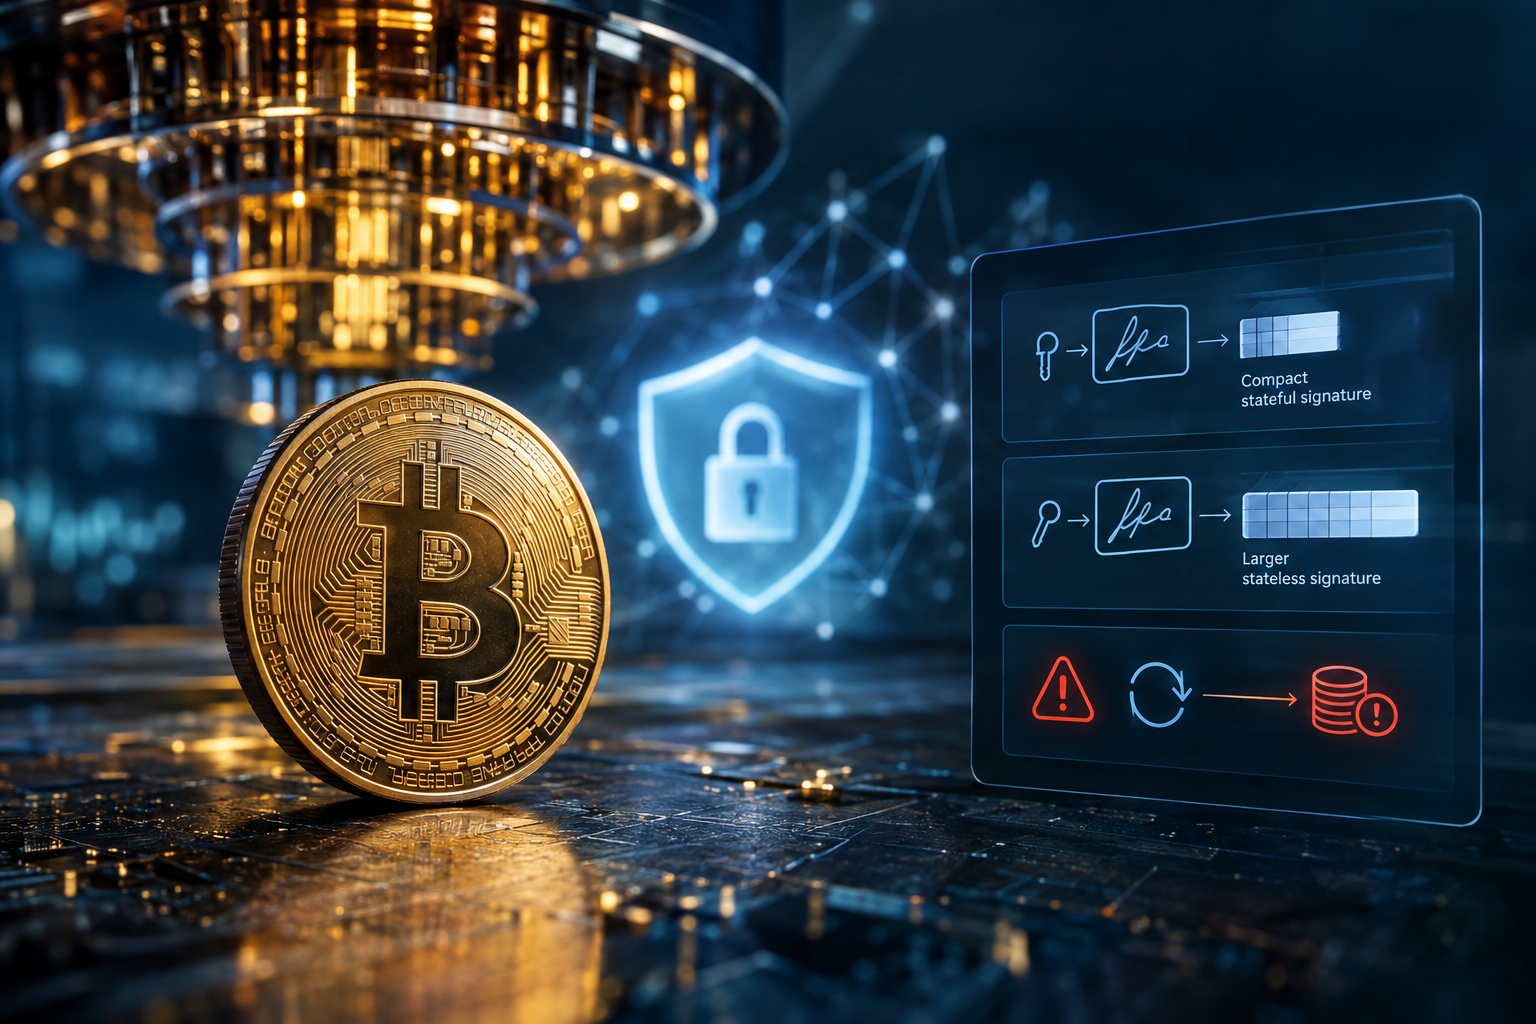
Badacz Mikhail Kudinov ogłosił pierwszą wersję w czwartek. Z dnia lis. 18, analiza sprowadza bezpieczeństwo SHRINCS do właściwości bazowej funkcji skrótu. Zespół nadal analizuje SM-DSPR, dla którego obecne ograniczenie jest przedmiotem przypuszczeń, a także pracuje nad dopracowaniem etapu przeprogramowania i poprawą ograniczenia dotyczącego atakujących dysponujących komputerami kwantowymi. SHRINCS łączy pod jednym kluczem dwie konstrukcje oparte na funkcjach skrótu: komponent stanowy oparty na FXMSS z WOTS+C oraz bezstanowy mechanizm awaryjny bazujący na SLH-DSA. Oba wykorzystują tę samą funkcję skrótu, więc dowód musi obejmować oba. Rozmiary podpisów Draft wahają się od 548 do 4 619 bajtów w wersji stanowej, a w wersji zapasowej wynoszą 5 777 bajtów. Podpisy Schnorra w Bitcoinie mają 64 bajty, a podpisy ECDSA zwykle około 71 bajtów; większe podpisy zajmują więcej miejsca w bloku i mogą zmniejszyć liczbę transakcji w bloku. Opcja stanowa wykorzystuje jednorazowe klucze, więc ponowne użycie klucza może umożliwić atakującemu podrobienie podpisu i kradzież środków. Portfele muszą śledzić stan każdego klucza; alternatywa bezstanowa pozwala uniknąć tego ryzyka, ale generuje znacznie większe podpisy. W MARA Foundation TV dyrektor ds. badań w Blockstream, Jonas Nick, powiedział szefowej fundacji, Isabel Foxen Duke: „Użytkownik nie może mieć możliwości zachowania się w sposób, który doprowadziłby do tak katastrofalnego zdarzenia” oraz „Twórcy portfeli muszą prawidłowo obsługiwać ten komponent stanowy”. Ostrzegł też: „Nie wiemy, jak będzie wyglądał rynek opłat, gdy pojawią się te bardzo duże podpisy” oraz „Nie chodzi tylko o rynek opłat — w bloku zmieści się też po prostu mniej transakcji, co oznacza, że mniej osób będzie mogło korzystać z Bitcoin”. „I myślę, że to zmienia propozycję wartości Bitcoina.” Kudinow powiedział, że praca nie przeszła wystarczającej recenzji naukowej. Repozytorium projektu w serwisie GitHub ostrzega, że dokumenty mogą zawierać błędy i nie powinny stanowić jedynej podstawy do wdrażania SHRINCS. Kudinov napisał: „Staraliśmy się zachować ostrożność, ale dowód tej wielkości może zawierać błędy” i poprosił czytelników o zgłaszanie błędów poprzez utworzenie zgłoszenia. Naukowcy opublikowali również odrębne wyniki, które — jak twierdzą — dotyczą nie tylko SHRINCS, lecz także SPHINCS+ i SLH-DSA: klasyczne ograniczenie dla ITSR bez przeprogramowywania oraz kwadratowe ograniczenie kwantowe dla niewykrywalności. Prace te prowadzone są w czasie rosnącego zainteresowania zagrożeniami kwantowymi: grupa globalnych regulatorów rynku papierów wartościowych ostrzegła w tym tygodniu, że przejście blockchainów na kryptografię odporną na ataki kwantowe może być szczególnie trudne, a niedawno naukowcy opracowali postkwantowe zabezpieczenie dla Lightning po tym, jak zaprezentowano transakcję Bitcoin odporną na ataki kwantowe, niewymagającą forka. Projekt propozycji ulepszenia Bitcoin (BIP) autorstwa SHRINCS jest otwarty na komentarze. Kudinov, badacz kryptografii postkwantowej w Blockstream, powiedział: „Potrzebujemy wszelkich możliwych opinii — od inżynierów, kryptografów i twórców protokołów”, dodając: „Jest wiele rzeczy, które trzeba sprawdzić, przetestować, skrytykować lub pochwalić”.