Výskumníci zverejnili 131-stranovú bezpečnostnú analýzu schémy podpisov pre Bitcoin SHRINCS, ktorá je navrhnutá ako odolná voči kvantovým počítačom, a žiadajú komunitu o jej posúdenie. Podľa štúdie dosahuje klasickú bezpečnosť 121,4–122,7 bitu, tento výsledok však závisí od troch dosiaľ nepreukázaných domnienok. Autori upozorňujú, že ich práca nie je dokončená a zatiaľ by sa na ňu pri nasadzovaní nemalo spoliehať.
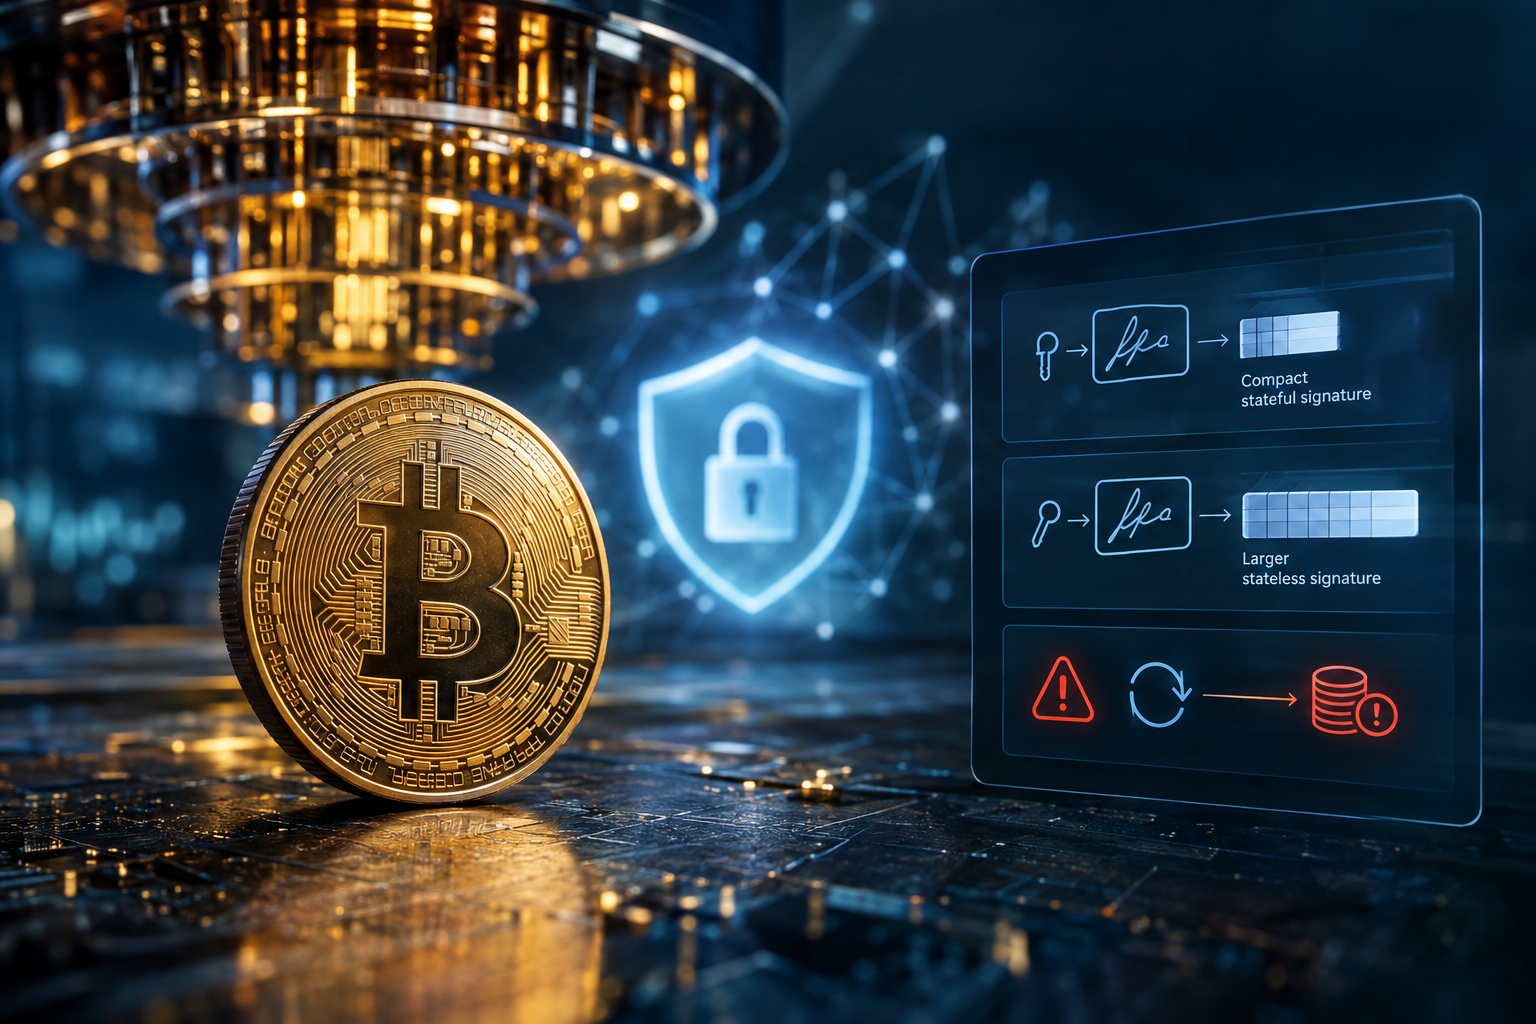
Výskumník Mikhail Kudinov vo štvrtok oznámil prvú verziu. Dátum: nov. 18, analýza redukuje bezpečnosť SHRINCS na vlastnosti jeho základnej hašovacej funkcie. Tím stále analyzuje SM-DSPR, pri ktorom sa predpokladá aktuálna bezpečnostná hranica, a pracuje na spresnení kroku preprogramovania a zlepšení bezpečnostnej hranice voči kvantovým útočníkom. SHRINCS kombinuje pod jedným kľúčom dva návrhy založené na hašovacích funkciách: stavovú zložku postavenú na FXMSS s WOTS+C a bezstavový záložný mechanizmus založený na SLH-DSA. Obe používajú rovnakú hašovaciu funkciu, takže dôkaz sa musí vzťahovať na obe. Veľkosti podpisov Draft sa pohybujú od 548 do 4 619 bajtov pri verzii so stavom a pri záložnej verzii majú 5 777 bajtov. Schnorrove podpisy v Bitcoine majú 64 bajtov a podpisy ECDSA zvyčajne približne 71 bajtov; väčšie podpisy zaberajú viac priestoru v bloku a môžu znížiť počet transakcií v jednom bloku. Stavová možnosť používa jednorazové kľúče, takže opätovné použitie kľúča by útočníkovi mohlo umožniť sfalšovať podpis a ukradnúť prostriedky. Peňaženky musia sledovať stav každého kľúča; bezstavová alternatíva sa tomuto riziku vyhýba, ale vytvára oveľa väčšie podpisy. Na MARA Foundation TV povedal riaditeľ výskumu spoločnosti Blockstream Jonas Nick šéfke nadácie Isabel Foxen Dukeovej: „Používateľovi musí byť znemožnené správať sa tak, aby k tejto katastrofickej udalosti došlo,“ a „Vývojári peňaženiek musia s touto stavovou súčasťou správne pracovať.“ Varoval tiež: „Nevieme, ako bude vyzerať trh s poplatkami, keď budeme mať tieto veľmi veľké podpisy,“ a „Nejde pritom len o trh s poplatkami, ale aj o to, že sa do bloku zmestí menej transakcií, čo znamená, že Bitcoin bude môcť používať menej ľudí.“ A myslím si, že to mení hodnotovú ponuku Bitcoinu. Kudinov uviedol, že práca neprešla dostatočným odborným posúdením. Repozitár projektu na GitHube upozorňuje, že dokumenty môžu obsahovať chyby a nemali by byť jediným podkladom na nasadenie SHRINCS. Kudinov napísal: „Snažili sme sa postupovať opatrne, ale dôkaz takéhoto rozsahu môže obsahovať chyby,“ a požiadal čitateľov, aby ich nahlásili vytvorením issue. Výskumníci zverejnili aj samostatné výsledky, ktoré sa podľa nich uplatňujú nielen na SHRINCS, ale aj na SPHINCS+ a SLH-DSA: klasickú hranicu pre ITSR bez preprogramovania a kvadratickú kvantovú hranicu pre neodhaliteľnosť. Táto práca prichádza v čase rastúceho záujmu o kvantové riziká: skupina globálnych regulátorov trhu s cennými papiermi tento týždeň varovala, že prechod blockchainov na kvantovo odolnú kryptografiu môže byť mimoriadne náročný, zatiaľ čo výskumníci nedávno vyvinuli postkvantovú ochranu pre Lightning po tom, čo predviedli kvantovo bezpečnú transakciu v sieti Bitcoin bez forku. Návrh Bitcoin Improvement Proposal od SHRINCS je otvorený na pripomienkovanie. Kudinov, výskumník postkvantovej kryptografie v spoločnosti Blockstream, povedal: „Potrebujeme všetku možnú spätnú väzbu — od inžinierov, kryptografov aj vývojárov protokolov,“ a dodal: „Je veľa vecí, ktoré treba skontrolovať, otestovať, skritizovať alebo pochváliť.“