أصدر باحثون تحليلًا أمنيًا من 131 صفحة لـ SHRINCS، وهو مخطط مقترح لتوقيعات Bitcoin في مرحلة ما بعد الكم، ويدعون المجتمع إلى مراجعته. وتقدّر الورقة مستوى الأمان الكلاسيكي بـ 121.4–122.7 بت، لكن هذه النتيجة تعتمد على ثلاث فرضيات لم تُثبت؛ ويقول المؤلفون إن عملهم غير مكتمل، ولا ينبغي الاعتماد عليه بعدُ في النشر.
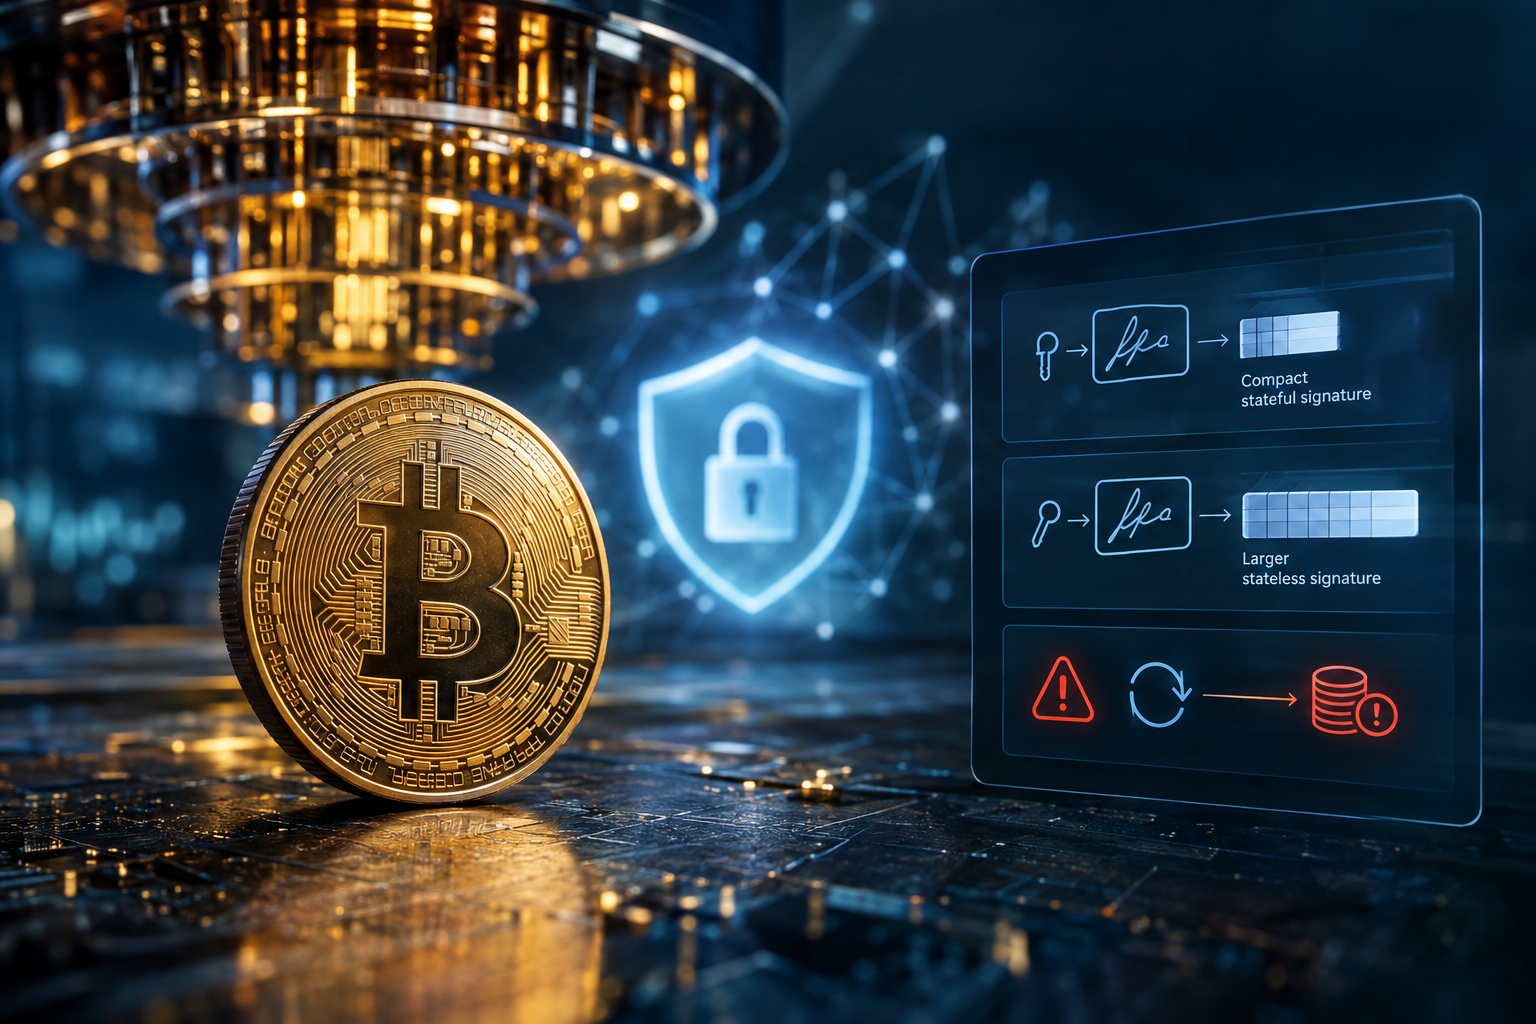
أعلن الباحث ميخائيل كودينوف عن النسخة الأولى يوم الخميس. مؤرَّخ في نوفمبر 18، يختزل التحليل أمن SHRINCS إلى خصائص دالة التجزئة الأساسية التي يعتمد عليها. لا يزال الفريق يحلّل SM-DSPR، الذي يُفترض أن له حدًا حاليًا، ويعمل على إحكام خطوة إعادة البرمجة وتحسين حدٍّ في مواجهة المهاجمين الكموميين. يجمع SHRINCS بين تصميمين قائمين على التجزئة تحت مفتاح واحد: مكوّن ذو حالة مبني على FXMSS مع WOTS+C، وخيار احتياطي عديم الحالة يستند إلى SLH-DSA. يستخدم كلاهما دالة التجزئة نفسها، لذا يجب أن يشمل الإثبات كليهما. تتراوح أحجام التوقيعات الأولية بين 548 و4,619 بايتًا للنسخة ذات الحالة، وتبلغ 5,777 بايتًا للنسخة الاحتياطية. تبلغ توقيعات Schnorr الخاصة بـ Bitcoin 64 بايتًا، بينما يبلغ طول توقيعات ECDSA عادةً نحو 71 بايتًا؛ وتشغل التوقيعات الأكبر مساحة أكبر من الكتلة، وقد تقلل عدد المعاملات في كل كتلة. يستخدم الخيار ذو الحالة مفاتيح تُستعمل مرة واحدة، لذا قد تتيح إعادة استخدام مفتاح للمهاجم تزوير توقيع وسرقة الأموال. يجب على المحافظ تتبّع حالة كل مفتاح؛ أما البديل الذي لا يحتفظ بالحالة فيتجنب هذا الخطر، لكنه ينتج توقيعات أكبر بكثير. على قناة MARA Foundation TV، قال مدير الأبحاث في Blockstream، Jonas Nick، لرئيسة المؤسسة Isabel Foxen Duke: «يجب أن يكون من المستحيل على المستخدم أن يتصرف بطريقة تؤدي إلى وقوع هذا الحدث الكارثي»، و«يتعين على مطوري المحافظ التعامل مع هذا المكوّن ذي الحالة على نحو صحيح». كما حذّر قائلًا: «لا نعرف كيف سيكون حال سوق الرسوم عندما تصبح لدينا هذه التوقيعات الكبيرة جدًا»، و«ولا يقتصر الأمر على سوق الرسوم، بل إن عدد المعاملات التي يمكن أن تتسع لها الكتلة سيقل أيضًا، ما يعني أن عدد الأشخاص القادرين على استخدام Bitcoin سيكون أقل». وأعتقد أن هذا يغيّر عرض القيمة الذي يقدّمه Bitcoin. » قال كودينوف إن العمل لم يخضع لمراجعة كافية من الأقران. يحذّر مستودع المشروع على GitHub من أن الوثائق قد تحتوي على أخطاء، وينبغي ألا تكون الأساس الوحيد لنشر SHRINCS. كتب كودينوف: «حاولنا توخي الحذر، لكن برهانًا بهذا الحجم قد يحتوي على أخطاء»، وطلب من القراء الإبلاغ عن الأخطاء بفتح تذكرة. كما نشر الباحثون نتائج منفصلة قالوا إنها تنطبق على ما يتجاوز SHRINCS لتشمل SPHINCS+ وSLH-DSA: حدًّا كلاسيكيًا لـ ITSR من دون إعادة البرمجة، وحدًّا كميًا تربيعيًا لعدم قابلية الكشف. يأتي هذا العمل وسط تزايد الاهتمام بالمخاطر الكمومية: إذ حذّرت هذا الأسبوع مجموعة عالمية لهيئات تنظيم الأوراق المالية من أن نقل سلاسل الكتل إلى استخدام التشفير المقاوم للحوسبة الكمومية قد يكون صعبًا للغاية، فيما طوّر باحثون مؤخرًا دفاعًا لما بعد الكم لشبكة Lightning، بعد عرض معاملة آمنة كموميًا على Bitcoin من دون إجراء انقسام. مسودة مقترح تحسين Bitcoin من SHRINCS مفتوحة للتعليق. قال كودينوف، الباحث في التشفير ما بعد الكمّي لدى Blockstream: «نحتاج إلى كل الملاحظات الممكنة — من المهندسين وعلماء التشفير ومطوري البروتوكولات»، مضيفًا: «هناك الكثير من الأمور التي ينبغي التحقق منها واختبارها وانتقادها أو الإشادة بها».