Các nhà nghiên cứu đã công bố một bài phân tích bảo mật dài 131 trang về SHRINCS, một sơ đồ chữ ký Bitcoin hậu lượng tử đang được đề xuất, và đang kêu gọi cộng đồng đánh giá. Bài viết ước tính mức bảo mật cổ điển là 121,4–122,7 bit, nhưng kết quả này phụ thuộc vào ba giả thuyết chưa được chứng minh; các tác giả cho biết công trình của họ vẫn chưa hoàn thiện và hiện chưa nên dựa vào đó để triển khai.
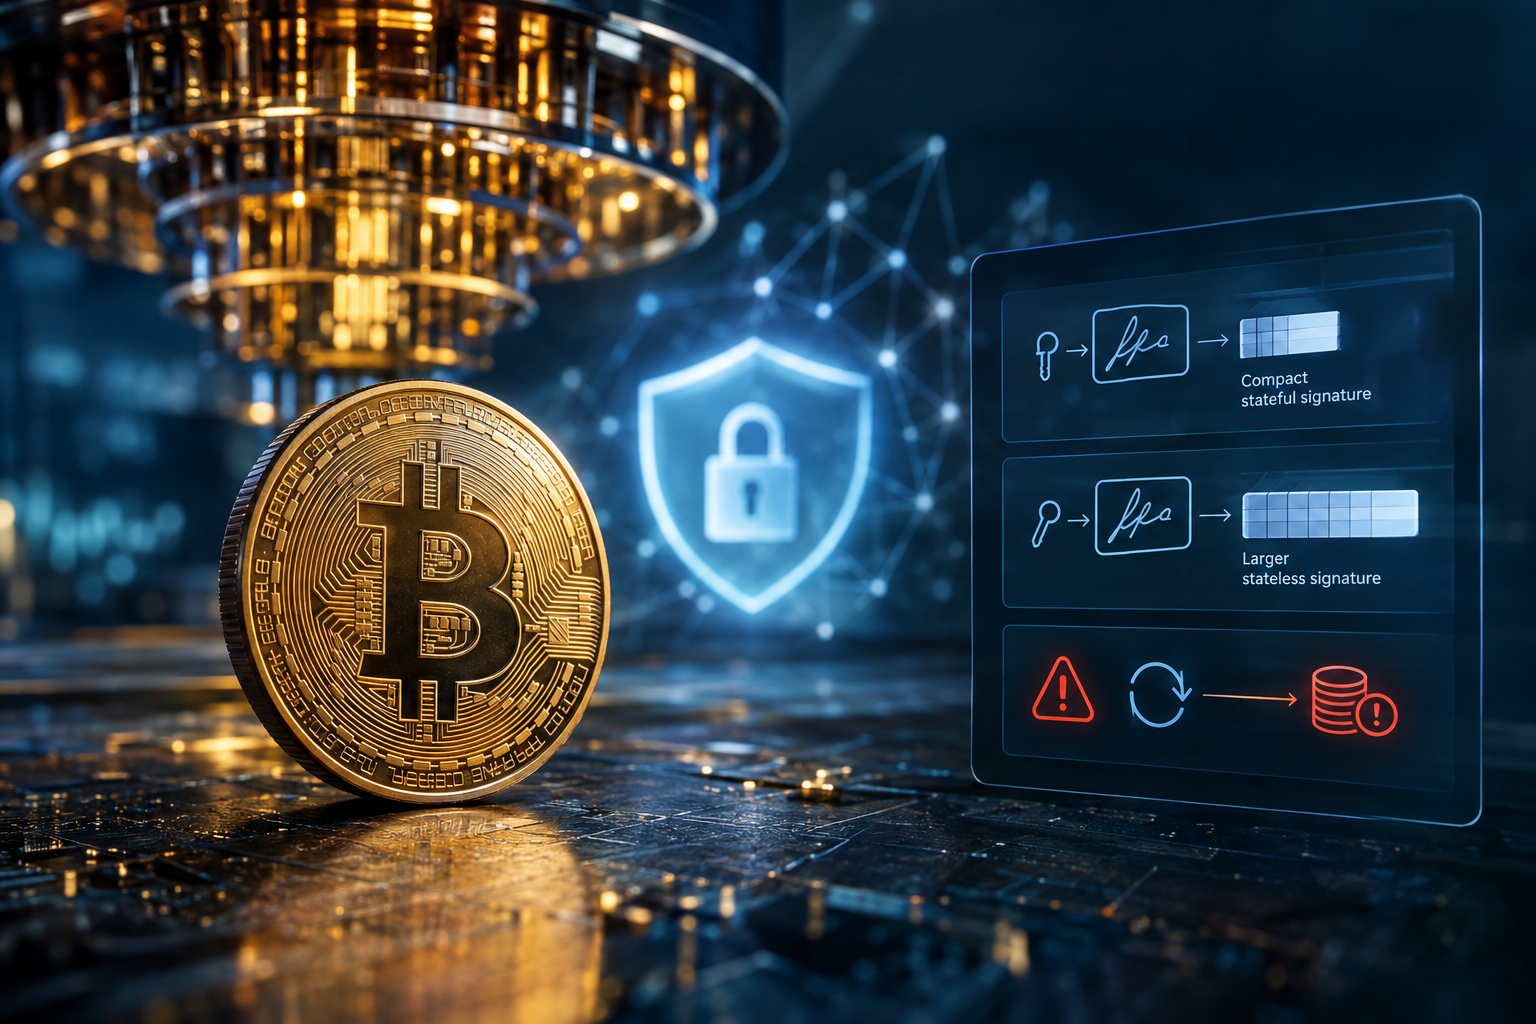
Nhà nghiên cứu Mikhail Kudinov công bố phiên bản đầu tiên vào thứ Năm. Đề ngày tháng 11 18, phân tích quy tính bảo mật của SHRINCS về các thuộc tính của hàm băm nền tảng. Nhóm vẫn đang phân tích SM-DSPR, với cận hiện tại mới chỉ được phỏng đoán, đồng thời tìm cách siết chặt một bước tái lập trình và cải thiện cận trước các đối thủ lượng tử. SHRINCS kết hợp hai thiết kế dựa trên hàm băm dưới một khóa: một thành phần có trạng thái được xây dựng trên FXMSS với WOTS+C, và một phương án dự phòng phi trạng thái dựa trên SLH-DSA. Cả hai đều sử dụng cùng một hàm băm, nên bằng chứng phải bao gồm cả hai. Kích thước chữ ký bản nháp dao động từ 548 đến 4.619 byte đối với phiên bản có trạng thái và là 5.777 byte đối với phương án dự phòng. Chữ ký Schnorr của Bitcoin có kích thước 64 byte, còn chữ ký ECDSA thường có kích thước khoảng 71 byte; chữ ký lớn hơn chiếm nhiều không gian khối hơn và có thể làm giảm số lượng giao dịch trong mỗi khối. Tùy chọn có trạng thái sử dụng các khóa dùng một lần, vì vậy việc dùng lại khóa có thể cho phép kẻ tấn công giả mạo chữ ký và đánh cắp tiền. Ví cần theo dõi trạng thái của từng khóa; giải pháp thay thế không lưu trạng thái tránh được rủi ro đó nhưng tạo ra chữ ký lớn hơn nhiều. Trên MARA Foundation TV, giám đốc nghiên cứu của Blockstream, Jonas Nick, nói với người đứng đầu quỹ Isabel Foxen Duke: “Người dùng không được phép có cách hành xử nào khiến thảm họa này xảy ra,” và “Các nhà phát triển ví cần xử lý đúng cách thành phần có trạng thái này.” Ông cũng cảnh báo: “Chúng ta không biết thị trường phí sẽ ra sao khi có những chữ ký rất lớn này,” và “Không chỉ có thị trường phí, mà còn có ít giao dịch hơn được đưa vào mỗi khối, đồng nghĩa với việc ít người có thể sử dụng Bitcoin hơn.” “Và tôi nghĩ điều này làm thay đổi giá trị mà Bitcoin mang lại.” Kudinov cho biết nghiên cứu này chưa trải qua quá trình bình duyệt đầy đủ. Kho lưu trữ GitHub của dự án cảnh báo rằng các tài liệu có thể chứa lỗi và không nên là cơ sở duy nhất để triển khai SHRINCS. Kudinov viết: “Chúng tôi đã cố gắng cẩn thận, nhưng một chứng minh dài như thế này vẫn có thể có sai sót,” đồng thời đề nghị độc giả báo lỗi bằng cách mở một issue. Các nhà nghiên cứu cũng công bố những kết quả riêng mà họ cho rằng áp dụng không chỉ cho SHRINCS mà còn cho SPHINCS+ và SLH-DSA: một cận cổ điển cho ITSR không cần tái lập trình và một cận lượng tử bậc hai cho tính không thể bị phát hiện. Công trình này được thực hiện trong bối cảnh rủi ro lượng tử ngày càng được chú ý: một nhóm cơ quan quản lý chứng khoán toàn cầu tuần này cảnh báo rằng việc chuyển đổi blockchain sang mật mã kháng lượng tử có thể đặc biệt khó khăn, trong khi các nhà nghiên cứu gần đây đã phát triển biện pháp phòng vệ hậu lượng tử cho Lightning sau khi một giao dịch Bitcoin an toàn trước lượng tử được trình diễn mà không cần phân nhánh. Bản dự thảo Đề xuất Cải tiến Bitcoin SHRINCS đang mở để nhận góp ý. Kudinov, một nhà nghiên cứu về mật mã hậu lượng tử tại Blockstream, cho biết: “Chúng tôi cần mọi ý kiến phản hồi có thể — từ các kỹ sư, chuyên gia mật mã và nhà phát triển giao thức,” đồng thời nói thêm: “Có rất nhiều điều cần kiểm tra, thử nghiệm, phàn nàn hoặc khen ngợi.”