پژوهشگران تحلیلی امنیتی ۱۳۱ صفحهای از SHRINCS، طرح پیشنهادی امضای پساکوانتومی بیتکوین، منتشر کردهاند و از جامعه خواستهاند آن را بررسی کند. این مقاله امنیت کلاسیک را ۱۲۱٫۴ تا ۱۲۲٫۷ بیت برآورد میکند، اما این نتیجه به سه حدس اثباتنشده وابسته است؛ نویسندگان میگویند کارشان ناتمام است و هنوز نباید برای پیادهسازی به آن اتکا کرد.
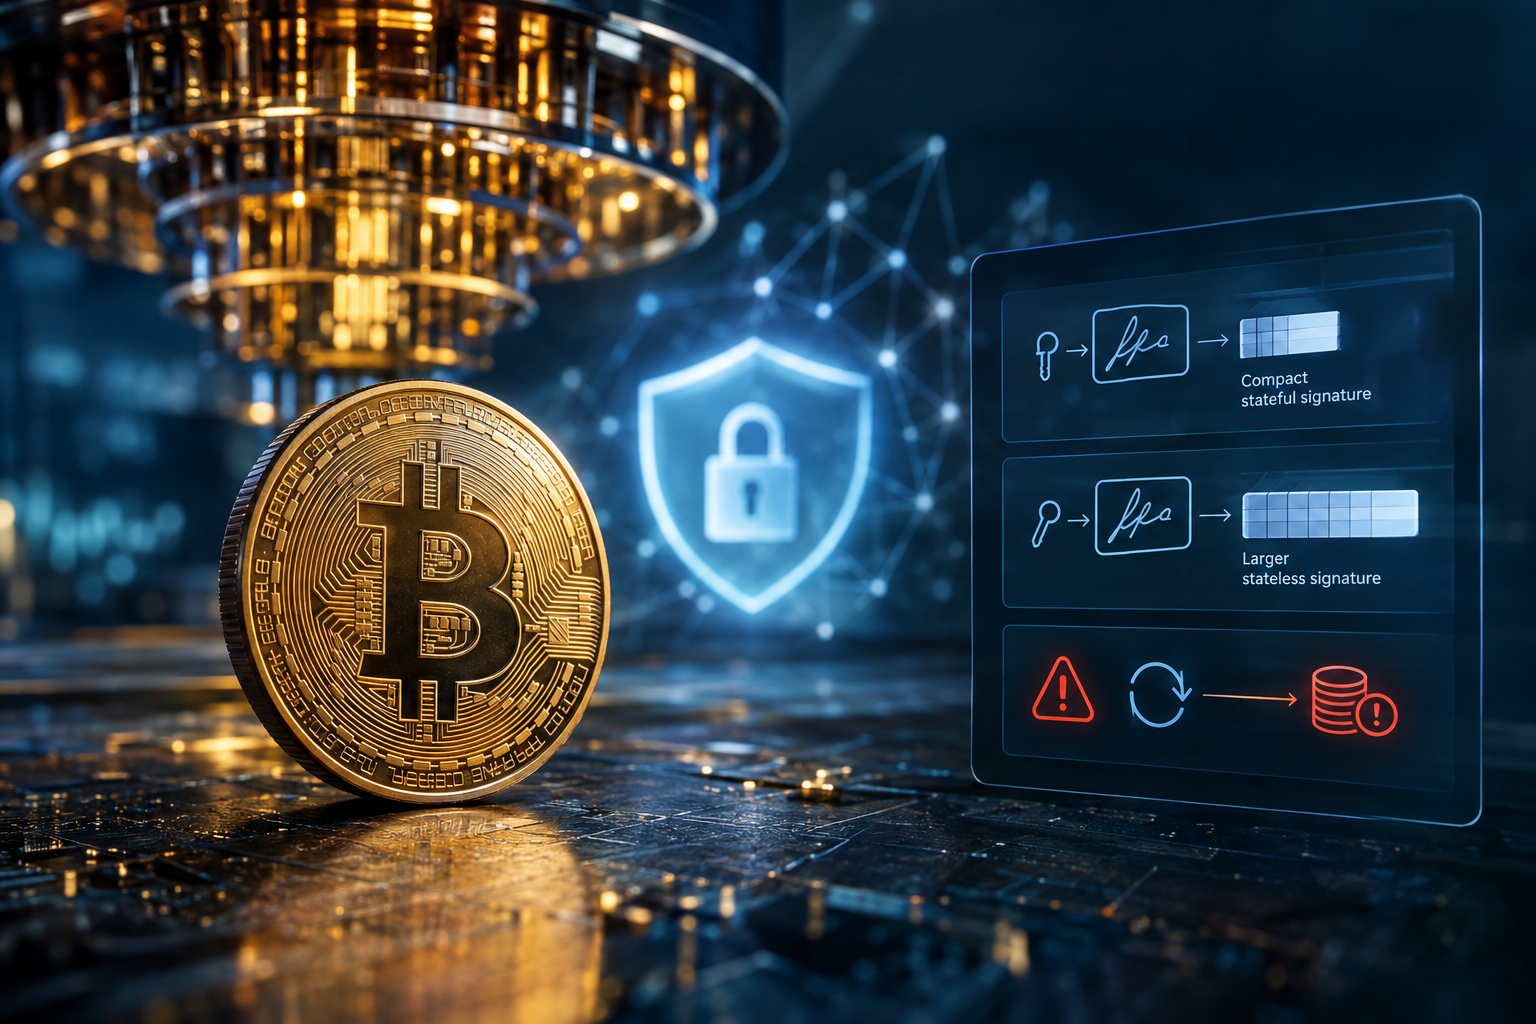
پژوهشگر، میخائیل کودینوف، روز پنجشنبه نخستین نسخه را معرفی کرد. مورخ نوامبر ۱۸، تحلیل امنیت SHRINCS را به ویژگیهای تابع هش زیربنایی آن تقلیل میدهد. تیم همچنان در حال تحلیل SM-DSPR است؛ کران فعلی آن حدس زده شده و تیم برای دقیقتر کردن یک گام بازبرنامهریزی و بهبود کرانی در برابر مهاجمان کوانتومی تلاش میکند. SHRINCS دو طراحی مبتنی بر هش را زیر یک کلید ترکیب میکند: یک مؤلفهٔ حالتمند مبتنی بر FXMSS با WOTS+C، و یک گزینهٔ جایگزینِ بدون حالت مبتنی بر SLH-DSA. هر دو از یک تابع هش استفاده میکنند، بنابراین اثبات باید هر دو را پوشش دهد. اندازهٔ امضاهای پیشنویس برای نسخهٔ دارای حالت بین ۵۴۸ تا ۴٬۶۱۹ بایت است و برای نسخهٔ جایگزین ۵٬۷۷۷ بایت است. امضاهای اشناور بیتکوین ۶۴ بایت هستند و امضاهای ECDSA معمولاً حدود ۷۱ بایتاند؛ امضاهای بزرگتر فضای بیشتری از بلاک اشغال میکنند و میتوانند تعداد تراکنشهای هر بلاک را کاهش دهند. گزینهٔ حالتدار از کلیدهای یکبارمصرف استفاده میکند؛ بنابراین استفادهٔ دوباره از یک کلید میتواند به مهاجم امکان دهد امضا جعل کند و داراییها را بدزدد. کیفپولها باید وضعیت هر کلید را پیگیری کنند؛ گزینهٔ بدونحالت این خطر را از بین میبرد، اما امضاهای بسیار بزرگتری تولید میکند. در برنامهٔ MARA Foundation TV، یوناس نیک، مدیر پژوهش Blockstream، به ایزابل فاکسن دوک، رئیس بنیاد، گفت: «باید کاری کنیم که کاربر نتواند طوری عمل کند که این رویداد فاجعهبار رخ دهد» و «توسعهدهندگان کیف پول باید این مؤلفهٔ حالتمند را بهدرستی مدیریت کنند.» او همچنین هشدار داد: «نمیدانیم وقتی این امضاهای بسیار بزرگ را داشته باشیم، بازار کارمزد چه شکلی خواهد داشت» و «موضوع فقط بازار کارمزد نیست؛ تراکنشهای کمتری هم در هر بلاک جا میشوند، یعنی افراد کمتری میتوانند از Bitcoin استفاده کنند.» و فکر میکنم این موضوع ارزش پیشنهادی Bitcoin را تغییر میدهد. کودینوف گفت این کار هنوز بهاندازه کافی داوری همتا نشده است. مخزن گیتهاب پروژه هشدار میدهد که اسناد ممکن است حاوی خطا باشند و نباید تنها مبنای استقرار SHRINCS قرار گیرند. کودینوف نوشت: «تلاش کردیم محتاط باشیم، اما اثباتی با این حجم ممکن است اشتباهاتی داشته باشد» و از خوانندگان خواست با باز کردن یک issue، خطاها را گزارش کنند. پژوهشگران همچنین نتایج جداگانهای منتشر کردند که به گفتهٔ آنها، علاوه بر SHRINCS، برای SPHINCS+ و SLH-DSA نیز صدق میکند: یک کران کلاسیک برای ITSR بدون بازبرنامهریزی و یک کران کوانتومی درجهدوم برای عدمتشخیصپذیری. این اقدام در حالی انجام میشود که توجهها به خطرات کوانتومی رو به افزایش است: گروهی از نهادهای ناظر جهانی بازار اوراق بهادار این هفته هشدار دادند که انتقال بلاکچینها به رمزنگاری مقاوم در برابر رایانش کوانتومی ممکن است بهویژه دشوار باشد؛ در همین حال، پژوهشگران اخیراً پس از آنکه یک تراکنش ایمن در برابر رایانش کوانتومی روی Bitcoin بدون فورک به نمایش درآمد، دفاعی پساکوانتومی برای Lightning توسعه دادند. پیشننویس پیشنهاد بهبود بیتکوین SHRINCS برای اظهارنظر عمومی منتشر شده است. کودینوف، پژوهشگر رمزنگاری پساکوانتومی در Blockstream، گفت: «به همه بازخوردهای ممکن نیاز داریم—از مهندسان، رمزنگاران و توسعهدهندگان پروتکل» و افزود: «چیزهای زیادی برای بررسی، آزمایش، انتقاد یا تحسین وجود دارد.»