Investigadores publicaron un análisis de seguridad de 131 páginas sobre SHRINCS, un esquema de firma poscuántico propuesto para Bitcoin, y buscan que la comunidad lo revise. El artículo estima entre 121.4 y 122.7 bits de seguridad clásica, pero ese resultado depende de tres conjeturas no demostradas; los autores señalan que su trabajo está inconcluso y que todavía no debe usarse para implementaciones.
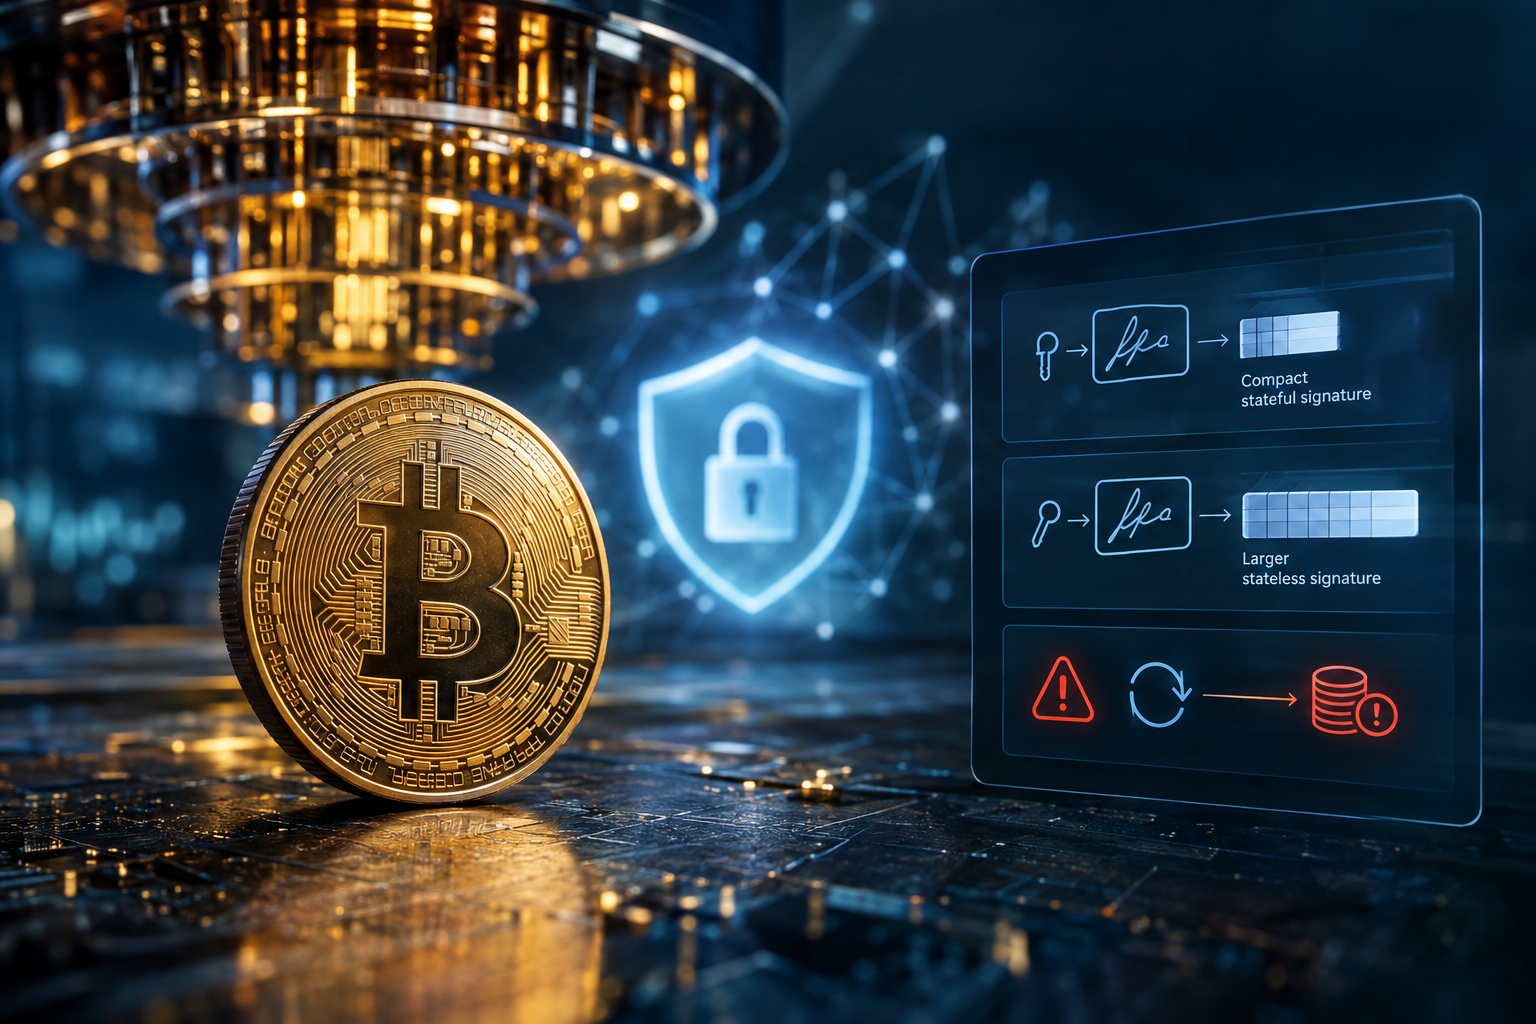
El investigador Mikhail Kudinov anunció la primera versión el jueves. Con fecha de nov. 18, el análisis reduce la seguridad de SHRINCS a las propiedades de su función hash subyacente. El equipo sigue analizando SM-DSPR, para el que se conjetura la cota actual, y trabaja para ajustar un paso de reprogramación y mejorar una cota frente a atacantes cuánticos. SHRINCS combina dos diseños basados en hash bajo una misma clave: un componente con estado basado en FXMSS con WOTS+C y una alternativa sin estado basada en SLH-DSA. Ambos usan la misma función hash, así que la prueba debe abarcar los dos. Los tamaños de las firmas de borrador van de 548 a 4,619 bytes para la versión con estado y son de 5,777 bytes para la alternativa de respaldo. Las firmas Schnorr de Bitcoin tienen 64 bytes y las firmas ECDSA suelen tener alrededor de 71 bytes; las firmas más grandes ocupan más espacio en el bloque y pueden reducir el número de transacciones por bloque. La opción con estado usa claves de un solo uso, por lo que reutilizar una clave podría permitir que un atacante falsifique una firma y robe fondos. Las billeteras deben llevar un registro del estado de cada clave; la alternativa sin estado evita ese riesgo, pero genera firmas mucho más grandes. En MARA Foundation TV, Jonas Nick, director de investigación de Blockstream, le dijo a Isabel Foxen Duke, directora de la fundación: «El usuario no debe poder comportarse de una manera que provoque este evento catastrófico» y «Los desarrolladores de wallets deben manejar correctamente este componente con estado». También advirtió: «No sabemos cómo será el mercado de comisiones una vez que tengamos estas firmas tan grandes» y «No se trata solo del mercado de comisiones: también caben menos transacciones en un bloque, lo que significa que menos personas pueden usar Bitcoin». “Y creo que esto cambia la propuesta de valor de Bitcoin.” Kudinov dijo que el trabajo no ha recibido suficiente revisión por pares. El repositorio del proyecto en GitHub advierte que los documentos pueden contener errores y no deben ser la única base para desplegar SHRINCS. Kudinov escribió: “Intentamos ser cuidadosos, pero una prueba de este tamaño puede contener errores”, y pidió a los lectores que reportaran los errores abriendo un issue. Los investigadores también publicaron resultados independientes que, según afirman, se aplican más allá de SHRINCS, a SPHINCS+ y SLH-DSA: una cota clásica para ITSR sin reprogramación y una cota cuántica cuadrática para la indetectabilidad. El trabajo se lleva a cabo en medio de una creciente atención a los riesgos cuánticos: esta semana, un grupo global de reguladores de valores advirtió que migrar las cadenas de bloques a una criptografía resistente a la computación cuántica podría ser especialmente difícil, mientras que investigadores desarrollaron recientemente una defensa poscuántica para Lightning, después de que se demostrara una transacción de Bitcoin resistente a la computación cuántica sin necesidad de una bifurcación. El borrador de la Propuesta de Mejora de Bitcoin de SHRINCS está abierto a comentarios. Kudinov, investigador de criptografía poscuántica en Blockstream, dijo: «Necesitamos todos los comentarios posibles: de ingenieros, criptógrafos y desarrolladores de protocolos», y agregó: «Hay muchas cosas que revisar, probar, criticar o elogiar».