Des chercheurs ont publié une analyse de sécurité de 131 pages de SHRINCS, un schéma de signature post-quantique proposé pour Bitcoin, et sollicitent l’examen de la communauté. L’article estime la sécurité classique à 121,4–122,7 bits, mais ce résultat repose sur trois conjectures non démontrées ; les auteurs précisent que leurs travaux sont inachevés et qu’il ne faut pas encore s’y fier pour un déploiement.
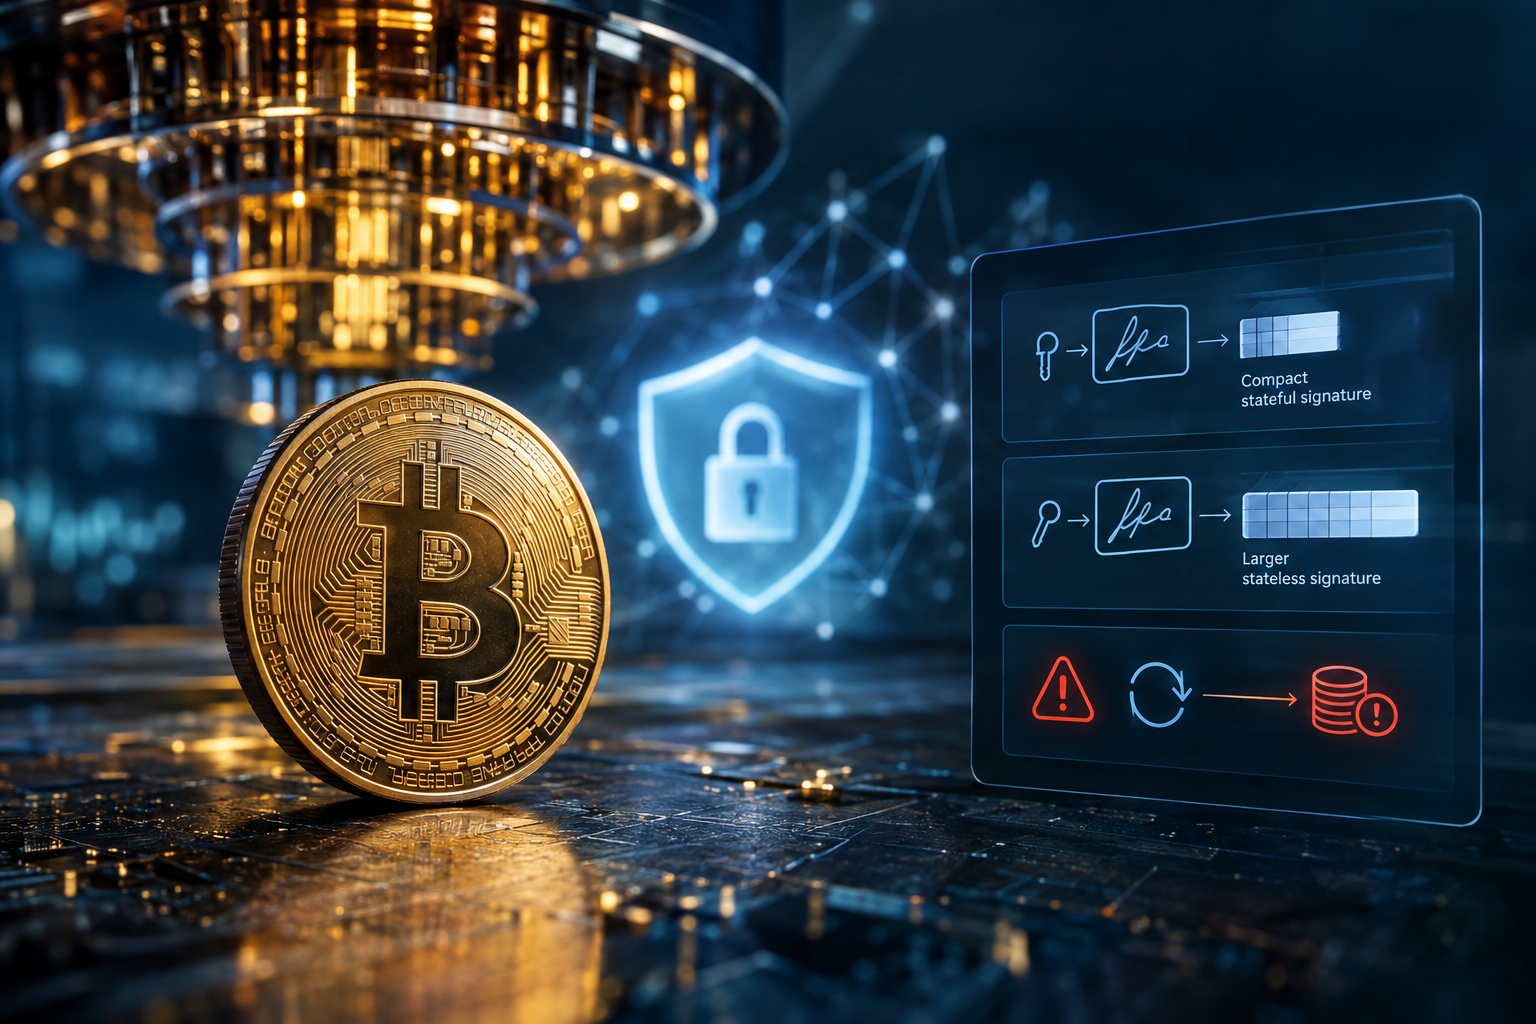
Le chercheur Mikhail Kudinov a annoncé la première version jeudi. Daté en nov. 18, l’analyse réduit la sécurité de SHRINCS aux propriétés de sa fonction de hachage sous-jacente. L’équipe continue d’analyser SM-DSPR, dont la borne actuelle est conjecturale, et travaille à affiner une étape de reprogrammation et à améliorer une borne de sécurité contre les attaquants quantiques. SHRINCS réunit deux schémas fondés sur le hachage sous une même clé : un composant avec état basé sur FXMSS et WOTS+C, et une solution de secours sans état fondée sur SLH-DSA. Les deux utilisent la même fonction de hachage, donc la preuve doit couvrir les deux. Les tailles des signatures provisoires vont de 548 à 4 619 octets pour la version avec état et sont de 5 777 octets pour la version de secours. Les signatures Schnorr de Bitcoin font 64 octets, tandis que les signatures ECDSA font généralement environ 71 octets ; les signatures plus volumineuses occupent davantage d’espace dans les blocs et peuvent réduire le nombre de transactions par bloc. L’option avec état utilise des clés à usage unique. La réutilisation d’une clé pourrait donc permettre à un attaquant de falsifier une signature et de voler des fonds. Les portefeuilles doivent suivre l’état de chaque clé ; l’alternative sans état évite ce risque, mais produit des signatures beaucoup plus volumineuses. Sur MARA Foundation TV, Jonas Nick, directeur de la recherche chez Blockstream, a déclaré à Isabel Foxen Duke, directrice de la fondation : « Il faut qu’il soit impossible pour l’utilisateur d’agir de manière à provoquer cet événement catastrophique » et « Les développeurs de portefeuilles doivent gérer correctement ce composant à état. » Il a également averti : « Nous ne savons pas à quoi ressemblera le marché des frais une fois que nous aurons ces signatures très volumineuses » et « Et il n’y a pas que le marché des frais : moins de transactions peuvent aussi tenir dans un bloc, ce qui signifie que moins de personnes peuvent utiliser Bitcoin. » Et je pense que cela change la proposition de valeur du Bitcoin. Kudinov a déclaré que les travaux n’avaient pas fait l’objet d’une évaluation par les pairs suffisante. Le dépôt GitHub du projet avertit que les documents peuvent contenir des erreurs et ne devraient pas constituer l’unique base pour déployer SHRINCS. Kudinov a écrit : « Nous avons essayé d’être prudents, mais une preuve de cette ampleur peut comporter des erreurs », et a demandé aux lecteurs de signaler les erreurs en ouvrant une issue. Les chercheurs ont également publié des résultats distincts qui, selon eux, s’appliquent au-delà de SHRINCS, à SPHINCS+ et à SLH-DSA : une borne classique pour ITSR sans reprogrammation et une borne quantique quadratique pour l’indétectabilité. Ces travaux interviennent alors que les risques quantiques suscitent une attention croissante : un groupe mondial d’autorités de régulation des marchés financiers a averti cette semaine que la migration des blockchains vers une cryptographie résistante aux ordinateurs quantiques pourrait s’avérer particulièrement difficile, tandis que des chercheurs ont récemment mis au point une défense post-quantique pour Lightning, après la démonstration d’une transaction Bitcoin résistante aux ordinateurs quantiques sans fork. L’ébauche de proposition d’amélioration de Bitcoin SHRINCS est ouverte aux commentaires. Kudinov, chercheur en cryptographie post-quantique chez Blockstream, a déclaré : « Nous avons besoin de tous les retours possibles — ingénieurs, cryptographes, développeurs de protocoles », ajoutant : « Il y a beaucoup de choses à vérifier, tester, critiquer ou saluer. »