Forskare har publicerat en säkerhetsanalys på 131 sidor av SHRINCS, ett föreslaget postkvantumsignaturschema för Bitcoin, och ber communityn att granska den. I rapporten uppskattas den klassiska säkerheten till 121,4–122,7 bitar, men resultatet bygger på tre obevisade förmodanden. Författarna säger att arbetet inte är färdigt och att man ännu inte bör förlita sig på det för driftsättning.
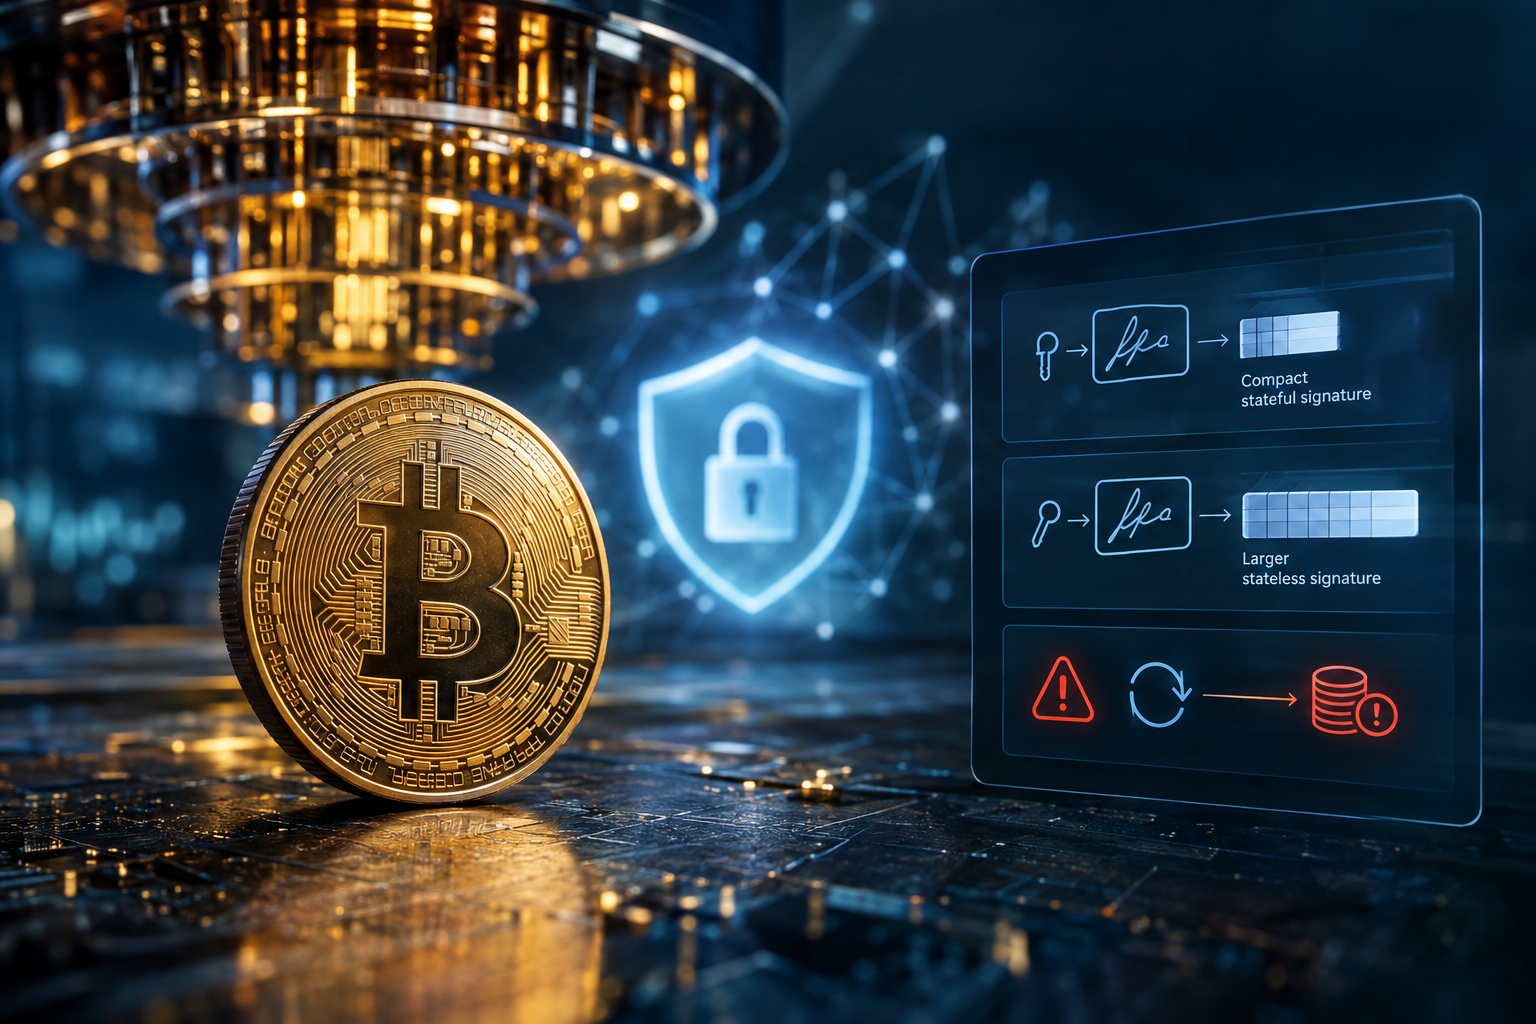
Forskaren Mikhail Kudinov tillkännagav den första versionen på torsdagen. Daterad nov. 18 gör att säkerheten hos SHRINCS reduceras till egenskaperna hos den underliggande hashfunktionen. Teamet analyserar fortfarande SM-DSPR, där den nuvarande gränsen är en förmodan, och arbetar med att skärpa ett omprogrammeringssteg och förbättra en gräns mot kvantangripare. SHRINCS kombinerar två hashbaserade konstruktioner under en och samma nyckel: en tillståndsbaserad komponent byggd på FXMSS med WOTS+C och en tillståndslös reservlösning baserad på SLH-DSA. Båda använder samma hashfunktion, så beviset måste omfatta båda. Storleken på preliminära signaturer varierar från 548 till 4 619 byte för den tillståndsbaserade versionen och är 5 777 byte för reservlösningen. Bitcoin Schnorr-signaturer är 64 byte och ECDSA-signaturer är vanligtvis cirka 71 byte; större signaturer tar upp mer blockutrymme och kan minska antalet transaktioner per block. Det tillståndsbevarande alternativet använder engångsnycklar, så om en nyckel återanvänds kan en angripare förfalska en signatur och stjäla pengar. Plånböcker måste hålla reda på varje nyckels tillstånd; det tillståndslösa alternativet undviker den risken men ger betydligt större signaturer. På MARA Foundation TV sa Blockstreams forskningschef Jonas Nick till stiftelsens chef Isabel Foxen Duke: ”Det måste vara omöjligt för användaren att agera på ett sätt som gör att den här katastrofala händelsen inträffar” och ”Plånboksutvecklare måste hantera den här tillståndsbevarande komponenten på rätt sätt.” Han varnade också: ”Vi vet inte hur avgiftsmarknaden kommer att se ut när vi väl har de här mycket stora signaturerna” och ”Det handlar inte bara om avgiftsmarknaden, utan också om att det får plats färre transaktioner i ett block, vilket innebär att färre personer kan använda Bitcoin.” ”Och jag tror att det här förändrar värdeerbjudandet för Bitcoin.” Kudinov sa att arbetet inte har granskats tillräckligt av andra forskare. Projektets GitHub-arkiv varnar för att dokumenten kan innehålla fel och inte bör vara det enda underlaget för att driftsätta SHRINCS. Kudinov skrev: ”Vi försökte vara försiktiga, men ett bevis av den här omfattningen kan innehålla fel”, och bad läsarna att rapportera fel genom att öppna ett ärende. Forskarna publicerade också separata resultat som de säger gäller inte bara för SHRINCS utan även för SPHINCS+ och SLH-DSA: en klassisk gräns för ITSR utan omprogrammering och en kvadratisk kvantgräns för oupptäckbarhet. Arbetet sker samtidigt som uppmärksamheten kring kvantumrisker ökar: en global grupp av värdepapperstillsynsmyndigheter varnade denna vecka för att övergången till kvantresistent kryptografi kan bli särskilt svår för blockkedjor, samtidigt som forskare nyligen utvecklade ett postkvantskydd för Lightning efter att en kvantsäker Bitcoin-transaktion demonstrerats utan en förgrening. Utkastet till Bitcoin Improvement Proposal för SHRINCS är öppet för kommentarer. Kudinov, forskare inom postkvantkryptografi på Blockstream, sa: ”Vi behöver all tänkbar återkoppling – från ingenjörer, kryptografer och protokollutvecklare”, och tillade: ”Det finns mycket att kontrollera, testa, klaga på eller berömma.”