शोधकर्ताओं ने SHRINCS के 131-पृष्ठीय सुरक्षा विश्लेषण को जारी किया है। SHRINCS, Bitcoin के लिए प्रस्तावित पोस्ट-क्वांटम हस्ताक्षर योजना है, और शोधकर्ता समुदाय से इसकी समीक्षा करने का अनुरोध कर रहे हैं। शोधपत्र में 121.4–122.7 बिट की शास्त्रीय सुरक्षा का अनुमान लगाया गया है, लेकिन यह नतीजा तीन अप्रमाणित अनुमानों पर निर्भर करता है। लेखकों का कहना है कि उनका काम अभी अधूरा है और इसे तैनाती के लिए अभी भरोसेमंद नहीं माना जाना चाहिए।
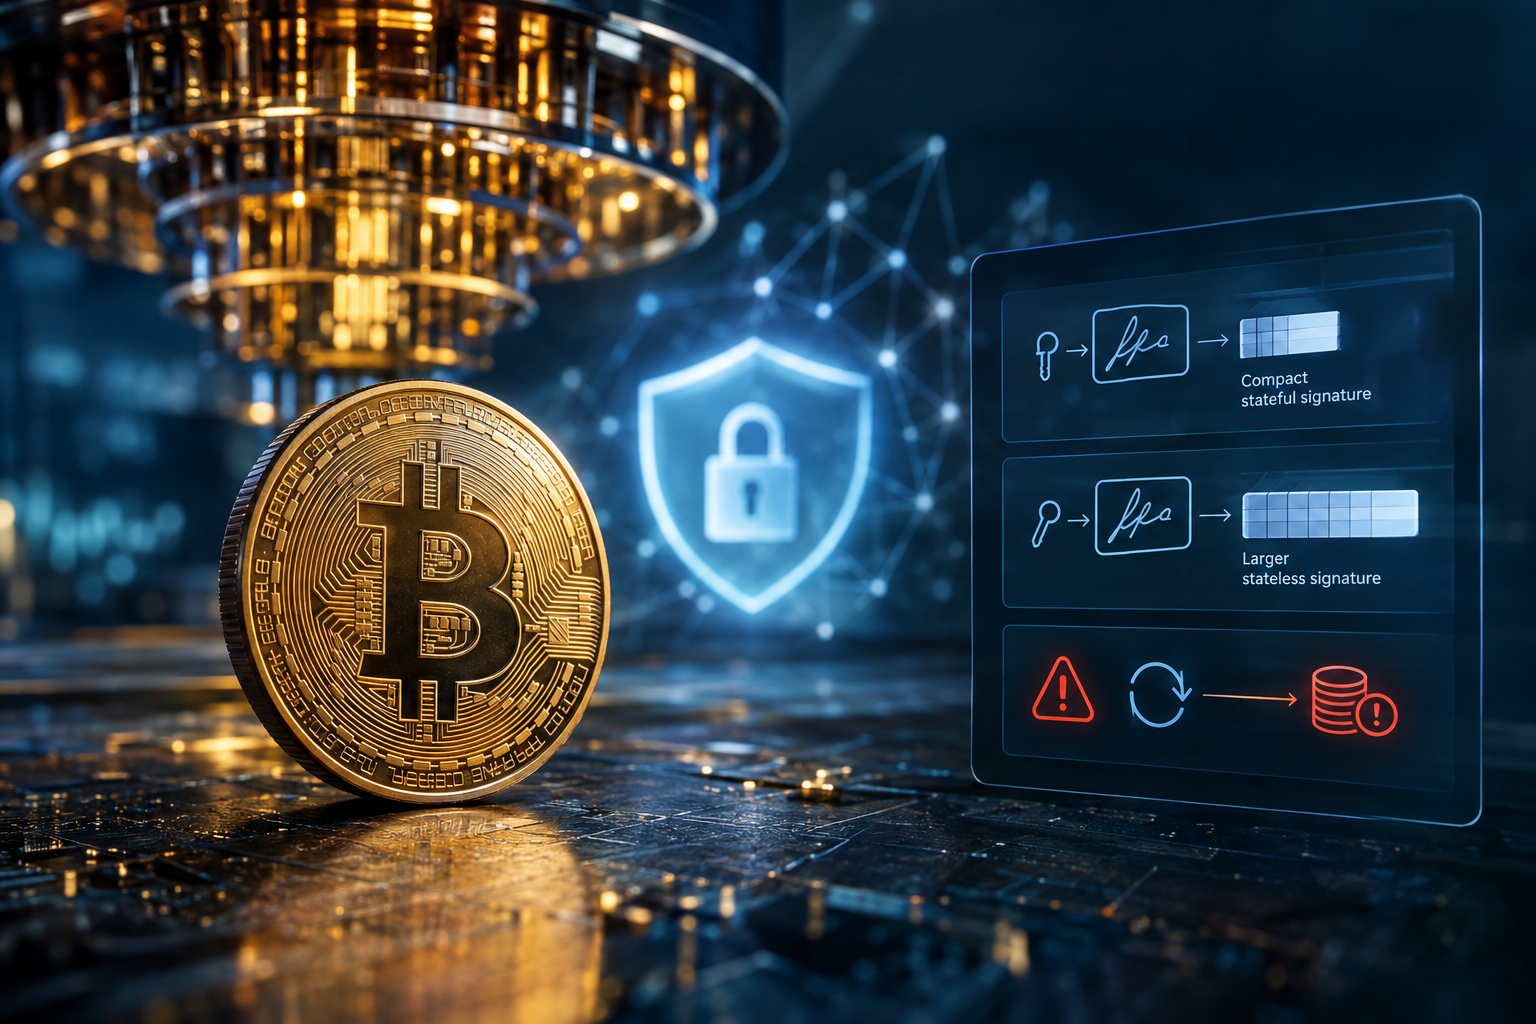
शोधकर्ता मिखाइल कुदिनोव ने गुरुवार को पहला संस्करण जारी किया। नवंबर दिनांकित 18, विश्लेषण SHRINCS की सुरक्षा को उसके अंतर्निहित हैश फ़ंक्शन के गुणों तक सीमित कर देता है। टीम अभी भी SM-DSPR का विश्लेषण कर रही है, जिसके लिए वर्तमान सीमा का अनुमान लगाया गया है। साथ ही, वह रीप्रोग्रामिंग चरण को अधिक सटीक बनाने और क्वांटम हमलावरों के विरुद्ध सीमा में सुधार करने पर काम कर रही है। SHRINCS एक कुंजी के अंतर्गत दो हैश-आधारित डिज़ाइनों को संयोजित करता है: WOTS+C के साथ FXMSS पर निर्मित एक स्टेटफुल घटक, और SLH-DSA पर आधारित एक स्टेटलेस फ़ॉलबैक। दोनों में एक ही हैश फ़ंक्शन का इस्तेमाल होता है, इसलिए प्रमाण में दोनों शामिल होने चाहिए। ड्राफ़्ट हस्ताक्षरों का आकार स्थिति-संरक्षित संस्करण के लिए 548 से 4,619 बाइट और फ़ॉलबैक के लिए 5,777 बाइट होता है। Bitcoin Schnorr हस्ताक्षर 64 बाइट के होते हैं, जबकि ECDSA हस्ताक्षर आमतौर पर लगभग 71 बाइट के होते हैं; बड़े हस्ताक्षर अधिक ब्लॉक स्पेस लेते हैं और प्रति ब्लॉक लेन-देन की संख्या घटा सकते हैं। स्टेटफ़ुल विकल्प वन-टाइम कीज़ का उपयोग करता है, इसलिए किसी की को दोबारा इस्तेमाल करने से हमलावर जाली हस्ताक्षर बना सकता है और धन चुरा सकता है। वॉलेट को हर कुंजी की स्थिति पर नज़र रखनी होगी; स्टेटलेस विकल्प इस जोखिम से बचता है, लेकिन इससे हस्ताक्षर काफ़ी बड़े हो जाते हैं। MARA Foundation TV पर, Blockstream के रिसर्च डायरेक्टर Jonas Nick ने फ़ाउंडेशन की प्रमुख Isabel Foxen Duke से कहा: “उपयोगकर्ता के लिए ऐसा व्यवहार करना असंभव होना चाहिए जिससे यह विनाशकारी घटना घटे,” और “वॉलेट डेवलपर्स को इस स्टेटफुल घटक को सही ढंग से संभालना होगा।” उन्होंने यह चेतावनी भी दी: “हमें नहीं पता कि इतने बड़े सिग्नेचर होने पर फ़ी मार्केट कैसा दिखेगा,” और “बात सिर्फ़ फ़ी मार्केट की नहीं है, बल्कि एक ब्लॉक में कम ट्रांज़ैक्शन फिट होंगे, यानी कम लोग Bitcoin का इस्तेमाल कर पाएँगे।” और मुझे लगता है कि इससे Bitcoin का मूल्य प्रस्ताव बदल जाता है।” कुडिनोव ने कहा कि इस काम की पर्याप्त सहकर्मी समीक्षा नहीं हुई है। परियोजना का GitHub रिपॉज़िटरी चेतावनी देता है कि दस्तावेज़ों में त्रुटियाँ हो सकती हैं और SHRINCS को तैनात करने का एकमात्र आधार इन्हें नहीं होना चाहिए। कुडिनोव ने लिखा: “हमने सावधानी बरतने की कोशिश की, लेकिन इतने बड़े प्रमाण में गलतियाँ हो सकती हैं,” और पाठकों से अनुरोध किया कि वे एक इश्यू खोलकर त्रुटियों की जानकारी दें। शोधकर्ताओं ने अलग-अलग परिणाम भी प्रकाशित किए, जिनके बारे में उनका कहना है कि वे SHRINCS से आगे SPHINCS+ और SLH-DSA पर भी लागू होते हैं: पुनःप्रोग्रामिंग के बिना ITSR के लिए एक शास्त्रीय सीमा और अनपहचान-क्षमता के लिए एक द्विघात क्वांटम सीमा। यह काम क्वांटम जोखिमों पर बढ़ते ध्यान के बीच हो रहा है: वैश्विक प्रतिभूति नियामकों के एक समूह ने इस सप्ताह चेतावनी दी कि ब्लॉकचेन को क्वांटम-प्रतिरोधी क्रिप्टोग्राफी पर स्थानांतरित करना विशेष रूप से कठिन हो सकता है, जबकि शोधकर्ताओं ने हाल ही में फोर्क के बिना Bitcoin का क्वांटम-सुरक्षित लेनदेन प्रदर्शित किए जाने के बाद Lightning के लिए पोस्ट-क्वांटम सुरक्षा विकसित की। SHRINCS का मसौदा Bitcoin सुधार प्रस्ताव टिप्पणियों के लिए खुला है। Blockstream में पोस्ट-क्वांटम क्रिप्टोग्राफी के शोधकर्ता कुदिनोव ने कहा, “हमें हर तरह की प्रतिक्रिया चाहिए—इंजीनियरों, क्रिप्टोग्राफरों और प्रोटोकॉल डेवलपरों से,” और आगे कहा, “जाँचने, परखने, शिकायत करने या प्रशंसा करने के लिए बहुत-सी चीज़ें हैं।”