Forskere har offentliggjort en sikkerhedsanalyse på 131 sider af SHRINCS, en foreslået postkvante-signaturordning til Bitcoin, og efterlyser feedback fra fællesskabet. I artiklen anslås den klassiske sikkerhed til 121,4–122,7 bit, men resultatet afhænger af tre formodninger, der endnu ikke er bevist. Forfatterne understreger, at arbejdet ikke er færdigt, og at man endnu ikke bør basere en implementering på det.
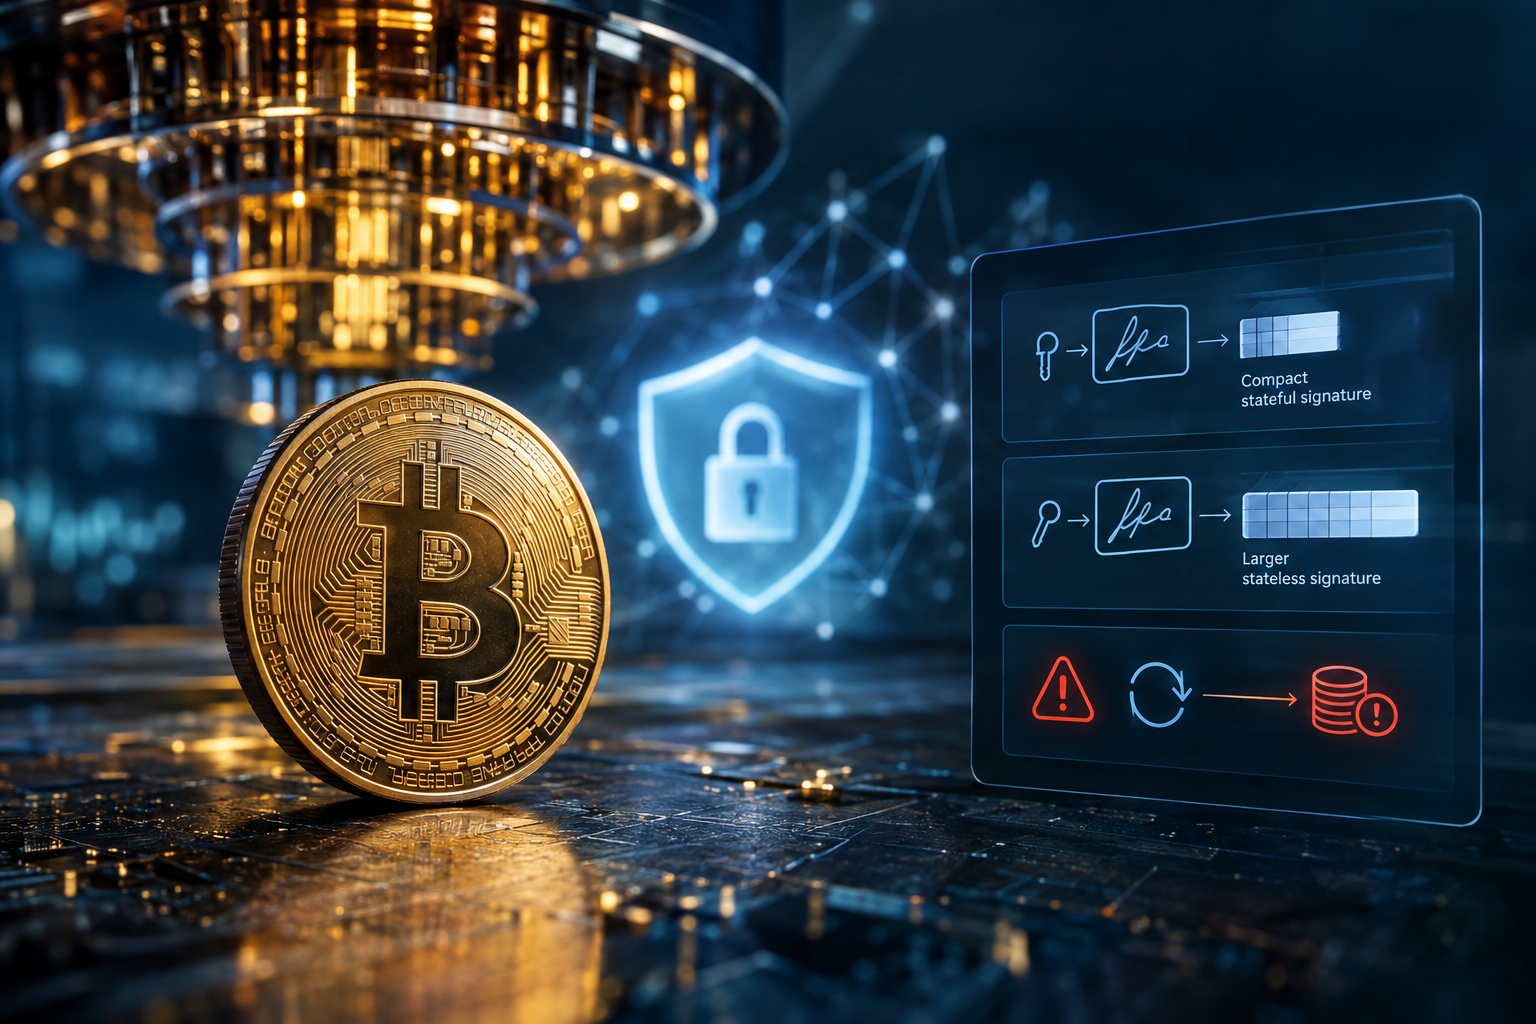
Forskeren Mikhail Kudinov annoncerede den første version torsdag. Dateret nov. 18 reducerer analysen SHRINCS’ sikkerhed til egenskaberne ved den underliggende hashfunktion. Teamet analyserer stadig SM-DSPR, hvor man har formodet en nuværende grænse, og arbejder på at stramme et omprogrammeringstrin og forbedre en grænse for kvanteangribere. SHRINCS kombinerer to hashbaserede design under én nøgle: en tilstandsfuld komponent bygget på FXMSS med WOTS+C og en tilstandsløs reserve baseret på SLH-DSA. Begge bruger den samme hashfunktion, så beviset skal dække dem begge. Signaturstørrelserne for udkastet varierer fra 548 til 4.619 bytes for den tilstandsbaserede version og er 5.777 bytes for fallback-versionen. Bitcoin Schnorr-signaturer er 64 byte, og ECDSA-signaturer er typisk omkring 71 byte; større signaturer optager mere blokplads og kan reducere antallet af transaktioner pr. blok. Den tilstandslagrende mulighed bruger engangsnøgler, så genbrug af en nøgle kan gøre det muligt for en angriber at forfalske en signatur og stjæle midler. Tegnebøger skal holde styr på tilstanden for hver nøgle; det statsløse alternativ undgår den risiko, men giver meget større signaturer. På MARA Foundation TV sagde Blockstreams forskningsdirektør Jonas Nick til fondens leder, Isabel Foxen Duke: »Det skal være umuligt for brugeren at handle på en måde, der fører til denne katastrofale hændelse« og »Wallet-udviklere skal håndtere denne tilstandsfulde komponent korrekt.« Han advarede også: »Vi ved ikke, hvordan gebyrmarkedet kommer til at se ud, når vi får disse meget store signaturer« og »Og det handler ikke kun om gebyrmarkedet. Der kan også ganske enkelt være færre transaktioner i en blok, hvilket betyder, at færre mennesker kan bruge Bitcoin.« Og jeg tror, at det ændrer Bitcoins værditilbud.” Kudinov sagde, at arbejdet ikke har været genstand for tilstrækkelig fagfællebedømmelse. Projektets GitHub-repository advarer om, at dokumenterne kan indeholde fejl og ikke bør være det eneste grundlag for at udrulle SHRINCS. Kudinov skrev: “Vi forsøgte at være omhyggelige, men et bevis af denne størrelse kan indeholde fejl,” og bad læserne om at rapportere fejl ved at oprette et issue. Forskerne offentliggjorde også separate resultater, som de siger gælder ud over SHRINCS og også for SPHINCS+ og SLH-DSA: en klassisk grænse for ITSR uden omprogrammering og en kvadratisk kvantegrænse for uopdagelighed. Arbejdet kommer på et tidspunkt, hvor kvantetrusler får stadig større opmærksomhed: En global gruppe af værdipapirtilsynsmyndigheder advarede i denne uge om, at det kan være særligt vanskeligt at overføre blockchains til kvantesikker kryptografi, mens forskere for nylig udviklede et postkvanteforsvar til Lightning, efter at en kvantesikker Bitcoin-transaktion blev demonstreret uden en fork. SHRINCS-udkastet til Bitcoin Improvement Proposal er åbent for kommentarer. Kudinov, en forsker i postkvantekryptografi hos Blockstream, sagde: »Vi har brug for al den feedback, vi kan få – fra ingeniører, kryptografer og protokoludviklere,« og tilføjede: »Der er mange ting at undersøge, teste, klage over eller rose.«