I ricercatori hanno pubblicato un’analisi della sicurezza di 131 pagine di SHRINCS, uno schema di firma Bitcoin post-quantistico proposto, e chiedono alla community di esaminarla. Il documento stima una sicurezza classica di 121,4–122,7 bit, ma il risultato dipende da tre congetture non dimostrate; gli autori affermano che il loro lavoro è incompleto e che non ci si dovrebbe ancora affidare ad esso per la messa in produzione.
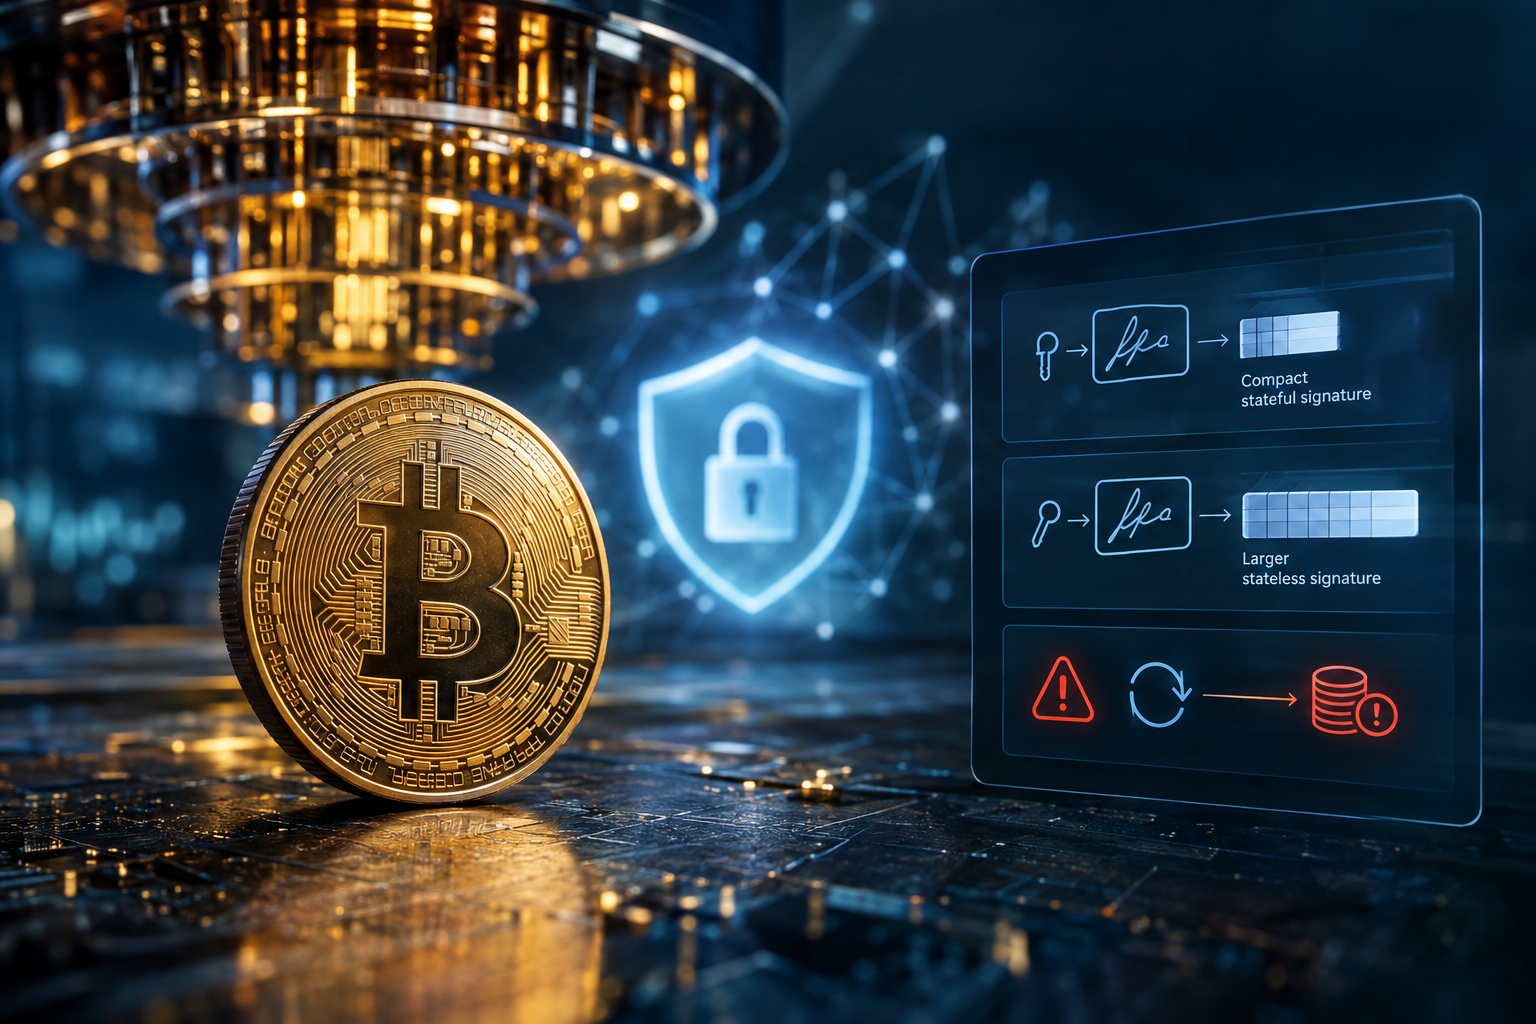
Il ricercatore Mikhail Kudinov ha annunciato la prima versione giovedì. Datato nov. 18, l’analisi riconduce la sicurezza di SHRINCS alle proprietà della funzione hash sottostante. Il team sta ancora analizzando SM-DSPR, per il quale si congettura il limite attuale, e lavorando per perfezionare un passaggio di riprogrammazione e migliorare un limite contro gli attaccanti quantistici. SHRINCS combina due schemi basati su hash sotto un’unica chiave: un componente con stato basato su FXMSS con WOTS+C e un’alternativa senza stato basata su SLH-DSA. Entrambi usano la stessa funzione hash, quindi la prova deve coprire entrambi. Le dimensioni delle firme Draft vanno da 548 a 4.619 byte per la versione stateful e sono pari a 5.777 byte per la versione di fallback. Le firme Schnorr di Bitcoin sono di 64 byte, mentre le firme ECDSA sono in genere di circa 71 byte; le firme più grandi occupano più spazio nel blocco e possono ridurre il numero di transazioni per blocco. L'opzione con stato utilizza chiavi monouso, quindi riutilizzare una chiave potrebbe consentire a un aggressore di falsificare una firma e sottrarre fondi. I wallet devono tenere traccia dello stato di ciascuna chiave; l’alternativa senza stato evita questo rischio, ma produce firme molto più grandi. Su MARA Foundation TV, Jonas Nick, direttore della ricerca di Blockstream, ha detto alla direttrice della fondazione, Isabel Foxen Duke: «L’utente non deve poter compiere azioni che portino a un evento catastrofico» e «Gli sviluppatori di wallet devono gestire correttamente questo componente con stato». Ha inoltre avvertito: «Non sappiamo come sarà il mercato delle commissioni quando avremo firme così grandi» e «Non si tratta solo del mercato delle commissioni: in un blocco entrano anche meno transazioni, il che significa che meno persone possono usare Bitcoin». E penso che questo cambi la proposta di valore di Bitcoin. Kudinov ha affermato che il lavoro non è stato sottoposto a una revisione paritaria sufficiente. Il repository GitHub del progetto avverte che i documenti potrebbero contenere errori e non dovrebbero essere l’unica base per distribuire SHRINCS. Kudinov ha scritto: «Abbiamo cercato di essere prudenti, ma una dimostrazione di queste dimensioni può contenere errori», e ha chiesto ai lettori di segnalare eventuali errori aprendo una segnalazione. I ricercatori hanno pubblicato anche risultati separati che, a loro dire, si applicano oltre a SHRINCS, anche a SPHINCS+ e SLH-DSA: un limite classico per ITSR senza riprogrammazione e un limite quantistico quadratico per l’inindividuabilità. Il lavoro arriva in un momento di crescente attenzione ai rischi quantistici: questa settimana un gruppo internazionale di autorità di vigilanza sui mercati mobiliari ha avvertito che passare a una crittografia resistente ai computer quantistici potrebbe essere particolarmente difficile per le blockchain, mentre di recente alcuni ricercatori hanno sviluppato una difesa post-quantistica per Lightning, dopo che è stata dimostrata una transazione Bitcoin resistente ai computer quantistici senza ricorrere a un fork. La bozza della proposta di miglioramento di Bitcoin SHRINCS è aperta ai commenti. Kudinov, ricercatore di crittografia post-quantistica presso Blockstream, ha dichiarato: «Abbiamo bisogno di tutti i riscontri possibili: ingegneri, crittografi, sviluppatori di protocolli», aggiungendo: «Ci sono molte cose da verificare, testare, criticare o elogiare».